Met Team loggen uw collega's in met de identiteitsprovider van uw kantoor (SAML 2.0) in plaats van met een code per e-mail. Wie inlogt met een adres van uw domein, komt als tekenaar in het kantoor.
Dit is voor teams. Een eigenaar of beheerder stelt het in.
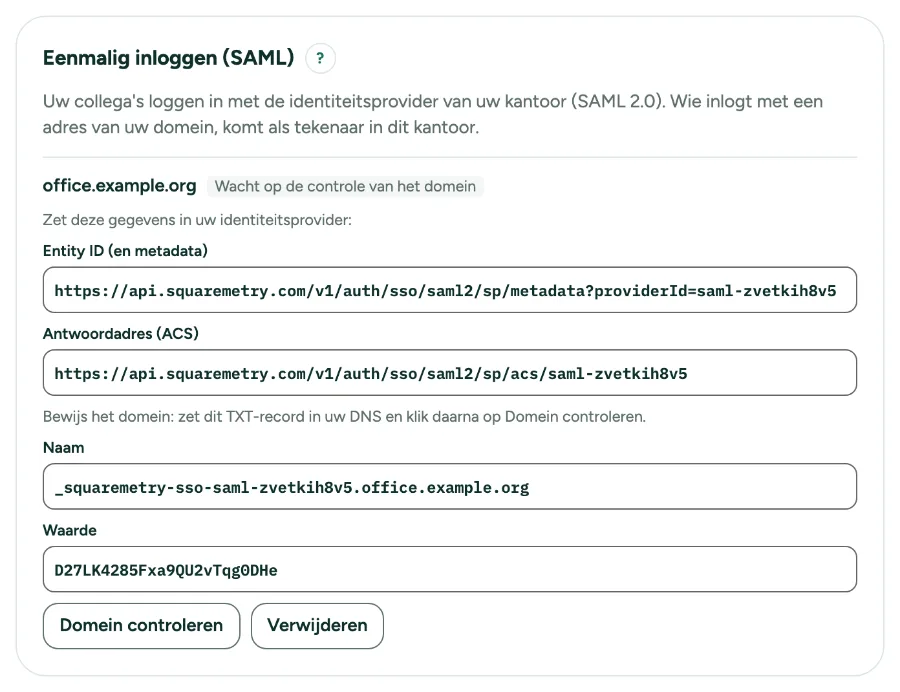
Eenmalig inloggen (SAML) voor uw kantoor: stap voor stap
1. Open Instellingen, Team
Eenmalig inloggen staat onder het team. De eigenaar of een beheerder stelt het in; het hoort bij het Team-plan.
2. Vul uw identiteitsprovider in
Typ het e-maildomein van uw kantoor, de entity ID en het inlogadres (https) van uw identiteitsprovider, en plak het certificaat om te ondertekenen (PEM). Een gratis maildienst zoals Gmail kan niet.
3. Zet onze gegevens in uw identiteitsprovider
Na Eenmalig inloggen instellen ziet u onze entity ID (ook het adres van onze metadata) en het antwoordadres (ACS). Zet die in uw identiteitsprovider. Wij vragen om ondertekende assertions.
4. Bewijs het domein
Zet het TXT-record met de getoonde naam en waarde in de DNS van uw domein en klik op Domein controleren. Tot dan kan niemand inloggen met eenmalig inloggen. Een wijziging in de DNS kan een uur duren. Vulde een ander kantoor uw domein in zonder het te bewijzen? U kunt het toch instellen: het kantoor dat het domein bewijst, krijgt het, en claims zonder bewijs van anderen vervallen. Na het bewijs kan geen ander kantoor het domein nog claimen.
5. Inloggen
Typ in het inlogvenster uw e-mailadres van het werk en klik op Inloggen met eenmalig inloggen (SSO). U gaat naar uw identiteitsprovider en komt ingelogd terug.
6. Verwijderen
Verwijderen zet eenmalig inloggen uit voor dat domein. Collega's loggen dan weer in met een code per e-mail; hun woningen blijven waar ze zijn.
Meldingen die u kunt zien
- Wij vinden het TXT-record nog niet. Een wijziging in de DNS kan een uur duren.
- Gebruik het domein van uw kantoor, niet van een gratis maildienst.
- Voor dit e-maildomein is er geen eenmalig inloggen. Gebruik de code per e-mail.